
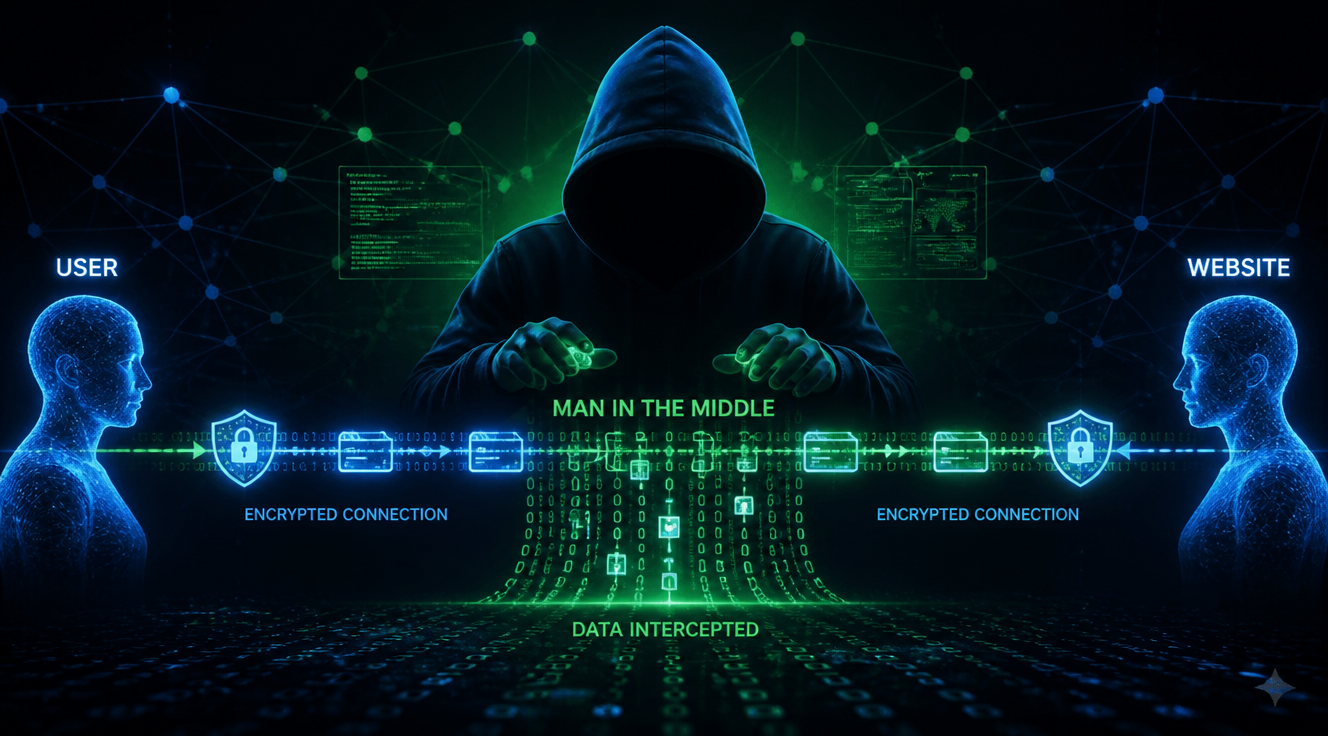
Un atac man-in-the-middle (MITM) este o metodă de interceptare cibernetică în care un atacator se plasează între două părți care comunică online, fără ca acestea să observe. Datele schimbate – parole, e-mailuri sau informații bancare – ajung mai întâi la atacator și abia apoi la destinație, ceea ce îi permite să le citească, să le modifice sau să le înlocuiască. Pe scurt, un atac MITM transformă o conversație aparent sigură într-una ascultată în timp real, fiind una dintre cele mai răspândite forme de atac cibernetic din prezent.
Ce se întâmplă, mai exact, într-un atac MITM?
Într-o conexiune normală, browserul tău vorbește direct cu un site. Browserul este clientul, site-ul este serverul, iar datele circulă printr-un canal securizat. Într-un atac MITM, acel canal este deturnat: atacatorul devine un releu invizibil prin care trec toate mesajele, fără ca utilizatorul sau serverul să remarce ceva.
Gândește-te la el ca la un traducător dubios la o negociere. Fiecare parte crede că vorbește direct cu cealaltă, dar traducătorul poate asculta, denatura sau chiar inventa mesaje. În internet, atacatorul face același lucru la nivel de pachete de date.
Atacul poate fi pasiv – doar colectează informații – sau activ – modifică datele în tranzit înainte de a le trimite mai departe.
Cum se desfășoară pas cu pas un atac man-in-the-middle?
- Atacatorul identifică o rețea sau o țintă vulnerabilă: Wi-Fi public, rețea corporativă nesecurizată sau sesiune de navigare fără HTTPS.
- Se poziționează între client și server prin ARP spoofing, DNS spoofing, crearea unui punct de acces fals (Evil Twin) sau compromiterea unui router.
- Interceptează traficul: pachetele sunt direcționate prin echipamentul său înainte de a ajunge la destinație.
- Decriptează datele, dacă poate, sau profită de lipsa criptării pe HTTP sau de certificate nevalidate.
- Colectează sau modifică informația: parole, date de card, mesaje sau răspunsuri de la server.
- Redirecționează traficul mai departe, astfel încât utilizatorul nu vede niciun semn că a fost compromis.
Care sunt cele mai frecvente tipuri de atac MITM?
| Tip de atac | Cum funcționează | Unde apare cel mai des |
|---|---|---|
| ARP Spoofing | Leagă adresa MAC a atacatorului la IP-ul routerului, redirecționând traficul local. | Rețele LAN, birouri, cafenele cu cablu |
| DNS Spoofing | Modifică rezolvarea numelor de domenii și trimite utilizatorul pe site-uri false. | Routere compromise, servere DNS atacate |
| Evil Twin (Rogue Wi-Fi) | Creează o rețea Wi-Fi cu nume legitim, atrăgând utilizatorii să se conecteze. | Aeroporturi, hoteluri, cafenele |
| SSL Stripping | Forțează conexiunea de la HTTPS la HTTP, eliminând criptarea. | Site-uri neforțate, hotspot-uri publice |
| Session Hijacking | Fură cookie-ul de sesiune după autentificare și preia contul. | Aplicații web fără protecție avansată |
Fiecare variantă urmărește același principiu, dar folosește un vector de intrare diferit, în funcție de infrastructura disponibilă atacatorului.
Caz real: campania DarkHotel și MITM-ul din hoteluri
Una dintre cele mai documentate campanii MITM este DarkHotel, prezentată de cercetătorii Kaspersky în 2014. Gruparea viza directori și executivi care se conectau la rețelele Wi-Fi ale hotelurilor de lux din Asia. Hackerii injectau malware în actualizări false de software (de exemplu, „Adobe Flash”), distribuite prin pagini de login create special.
Atacatorii combinau un Evil Twin cu un MITM la nivel de rețea, oferind victimei senzația că instalează o aplicație legitimă. Conform raportului Kaspersky, campania era activă de cel puțin 7 ani și a compromis mii de victime din mediul corporate.
Cazul arată că un atac man-in-the-middle nu necesită neapărat competențe tehnice de top: infrastructura publică – un simplu Wi-Fi de hotel – este adesea suficientă pentru a compromite ținte de rang înalt.
Ce statistici susțin cât de real este acest risc?
- Potrivit Verizon DBIR 2024, 68% din breșele de securitate implică un element uman, inclusiv phishing-ul și ingineria socială – principalii vectori pentru MITM.
- Conform Google Transparency Report, în 2024 peste 95% din paginile încărcate prin Chrome pe Windows sunt acum HTTPS, tocmai pentru a contracara atacurile MITM și SSL stripping.
- Raportul IBM „Cost of a Data Breach” 2024 estimează un cost mediu global al unei breșe de 4,88 milioane USD, iar multe incidente încep prin interceptarea traficului pe rețele nesecurizate.
- Studiile F5 Labs arată că datele sustrase prin MITM ajung frecvent pe dark web în mai puțin de 24 de ore de la compromitere.
Cu alte cuvinte, problema nu este ipotetică. Este una dintre cele mai răspândite forme de atac cibernetic din uz curent, integrată în instrumente accesibile publicului larg.
Cum recunoști că ești victima unui atac MITM
- Avertismente de certificat SSL în browser, mai ales pe site-uri cunoscute.
- URL-uri care încep cu „http://” în loc de „https://”, în special pe pagini de banking sau login.
- Deconectări inexplicabile de la conturi online sau sesiuni expirate brusc.
- Viteză de rețea scăzută în mod repetat și „lag” suspect pe Wi-Fi public.
- Aplicații care cer reinstalarea certificatelor sau permisiuni neobișnuite.
Aceste semne nu confirmă 100% un atac, dar reprezintă un motiv serios de verificare a rețelei și a dispozitivului înainte de a continua navigarea.
Întrebări frecvente
Este un atac MITM același lucru cu phishing-ul?
Nu, dar se combină frecvent. Phishing-ul te păcălește să introduci date pe un site fals. MITM-ul interceptează datele în timp ce circulă între tine și un site care poate fi chiar autentic. Cele mai eficiente atacuri moderne combină ambele tehnici.
Poate un antivirus să detecteze un atac man-in-the-middle?
Un antivirus clasic detectează rar MITM-ul activ, mai ales dacă este pasiv. Instrumentele de monitorizare a rețelei, extensiile care verifică certificate și un VPN sunt mult mai eficiente pentru prevenire și detectare.
MITM funcționează doar pe Wi-Fi public sau și acasă?
Funcționează oriunde lipsesc criptarea și autentificarea. Rețelele de acasă sunt vizate prin routere cu firmware vechi sau prin setări DNS modificate. Riscul este mai mare pe Wi-Fi public, dar nici rețeaua de acasă nu este automat sigură.
Cât de ușor este de realizat un astfel de atac?
Unelte automate precum Ettercap, BetterCAP sau Wireshark permit unui amator cu noțiuni de bază să lanseze un ARP spoofing în câteva minute. MITM-ul enterprise este însă mult mai complex și implică, de obicei, echipe specializate și infrastructuri dedicate.
Ce rol joacă HTTPS în protecția împotriva MITM?
HTTPS criptează datele între browser și server cu un certificat SSL/TLS verificat. Chiar dacă atacatorul interceptează pachetele, el nu le poate citi fără cheia de sesiune. Oferă protecție puternică, cu condiția să nu fie ocolit prin SSL stripping sau certificate false.
Cum aplici asta începând de astăzi
- Instalează o extensie „HTTPS Everywhere” și verifică permanent lacătul verde din bara browserului.
- Folosește un VPN de încredere atunci când te conectezi la rețele Wi-Fi publice.
- Evită introducerea de date sensibile pe rețele necunoscute, chiar dacă numele lor pare legitim.
- Actualizează regulat routerul de acasă și schimbă parolele implicite.
- Activează autentificarea în doi pași (2FA) pe toate conturile importante – chiar dacă o parolă este furată, contul rămâne protejat.
Aceste cinci obiceiuri reduc substanțial suprafața de atac și complică semnificativ munca unui atacator MITM, chiar și pe infrastructuri vulnerabile.
